Keamanan Siber di Era Modern - Mitigasi Kerentanan Rantai Pasok Perangkat Lunak (Software Supply Chain)
Ancaman keamanan siber terhadap infrastruktur digital saat ini telah bergeser dari sekadar serangan langsung pada peladen aplikasi menuju eksploitasi rantai pasok perangkat lunak (software supply chain)
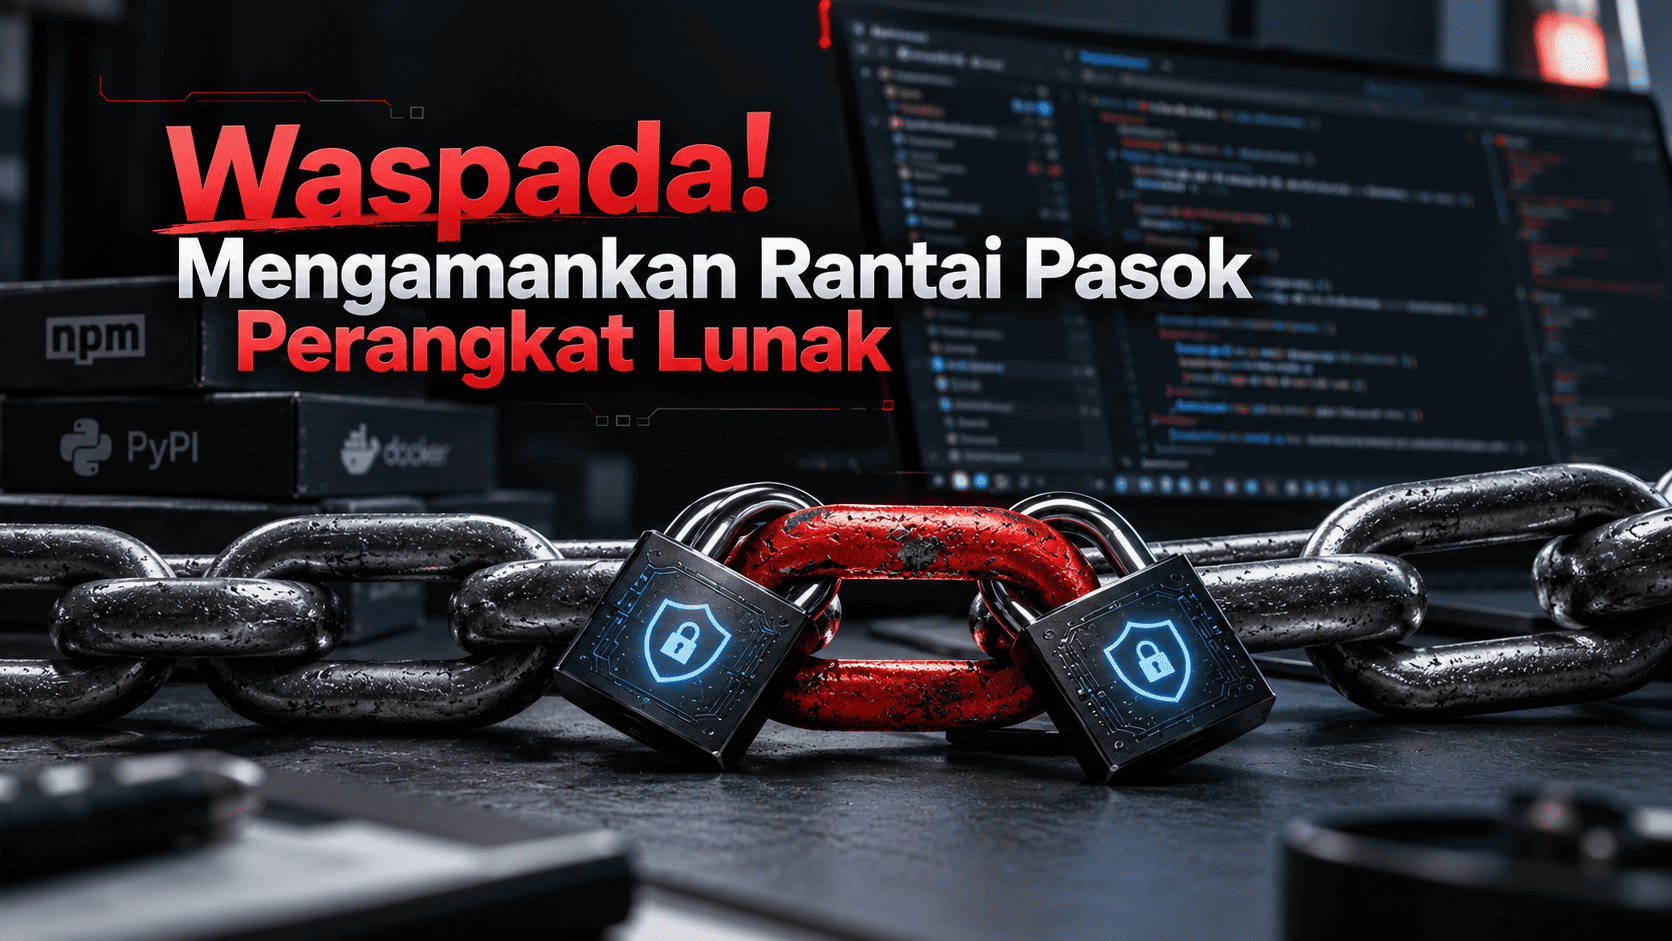
Ancaman keamanan siber terhadap infrastruktur digital saat ini telah bergeser dari sekadar serangan langsung pada peladen aplikasi menuju eksploitasi rantai pasok perangkat lunak (software supply chain). Dalam praktiknya, sebagian besar aplikasi modern dibangun di atas ribuan pustaka (libraries) dan modul pihak ketiga bersumber terbuka (open-source) yang diunduh dari repositori publik seperti npm, PyPI, atau Composer. Ketergantungan yang masif ini menciptakan celah besar, di mana satu kerentanan pada pustaka kecil yang jarang diperhatikan dapat berdampak fatal bagi keamanan seluruh sistem perusahaan.
Modus operandi para peretas modern sering kali melibatkan penyisipan kode berbahaya ke dalam paket open-source populer melalui teknik dependency confusion atau pembajakan akun pengembang (maintainer account). Ketika pengembang aplikasi memperbarui dependensi proyek tanpa melakukan audit kode secara mendalam, kode berbahaya tersebut akan ikut terkompilasi dan berjalan secara otomatis di dalam lingkungan produksi. Hal ini memungkinkan pelaku kejahatan siber untuk mencuri data sensitif, menyusupkan ransomware, atau mengontrol infrastruktur internal organisasi secara senyap.
Dampak dari insiden rantai pasok ini sangat merusak, tidak hanya mengakibatkan kerugian finansial yang masif akibat kebocoran data, tetapi juga menghancurkan reputasi perusahaan di mata publik dan mitra bisnis. Proses investigasi pasca-serangan juga memakan waktu yang lama karena tim keamanan harus menelusuri ribuan lapis pohon dependensi (dependency tree) untuk menemukan sumber infiltrasi yang sebenarnya.
Sebagai solusi preventif yang efektif, perusahaan wajib mengintegrasikan alat pemindaian kerentanan otomatis seperti Software Composition Analysis (SCA) dan Dependency-Check kedalam alur kerja CI/CD mereka. Selain itu, pembatasan penggunaan pustaka eksternal yang tidak memiliki rekam jejak pemeliharaan yang jelas, penerapan prinsip Least Privilege pada manajemen akses dependensi, serta audit kode berkala dapat melindungi sistem dari risiko eksploitasi rantai pasok secara berkelanjutan.
Sumber Referensi: CISA - Defending Against Software Supply Chain Attacks
Butuh Arsitektur & Engineering Terpercaya?
Diskusikan roadmap teknologi dan skalabilitas sistem perusahaan Anda dengan Principal Engineers kami.
Need Similar Architecture?
Konsultasikan arsitektur sistem Anda dengan tim Solutions Architect Twin Brother Studio. Kami siap merancang roadmap sprint dan estimasi teknis.
Book Scoping Session bolt Browse All Insights menu_book